Jatkona tähän vuodatukseeni “bönden” ja haastavien yhteysympäristöjen (minun tapauksessani haja-asutusalueiden siis) yhteyshaasteisiin hieman statistiikkaa käytössäni olevien internet-yhteyksien performoinnista.
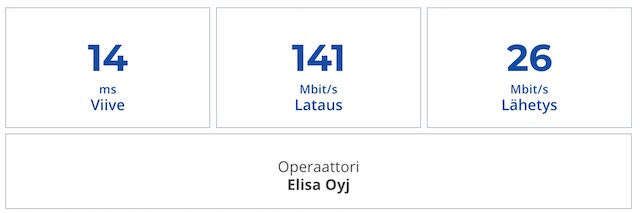
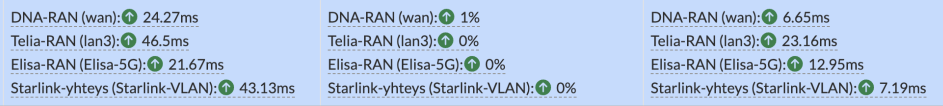
Luottoyhteys: Elisa 5G (SA)
Viikonloppuna, päivällä (oletettavasti eniten kuormitusta)
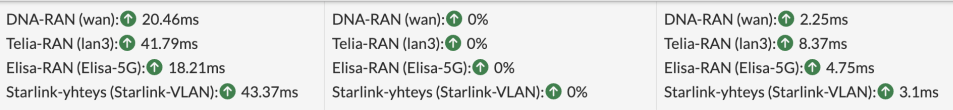
Arkena, päivällä (vähiten käyttäjiä ilmeisesti)
Sinänsä minun kannaltani korkeimman kuormituksen aika – viikonloput ja illat (kun tukaria käyttävä porukka Netflixaa) – osuu mainiosti, sillä itse tarvitsen eniten kaistaa työaikaan.
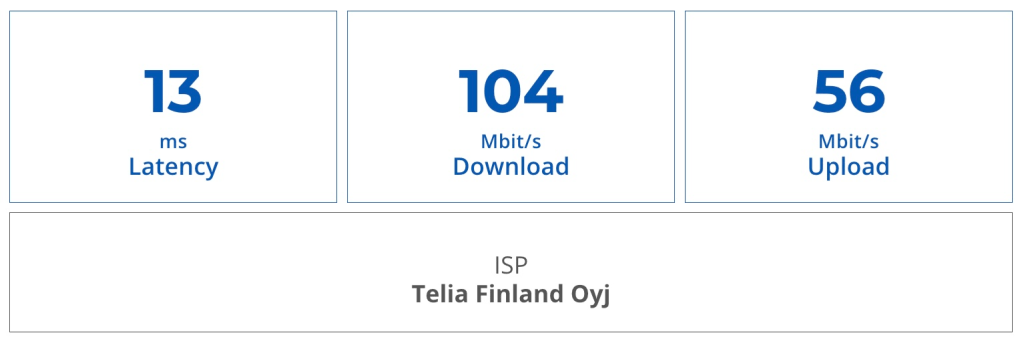
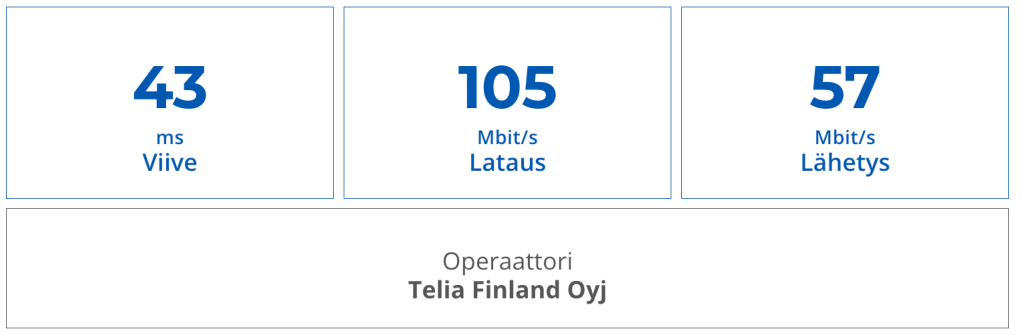
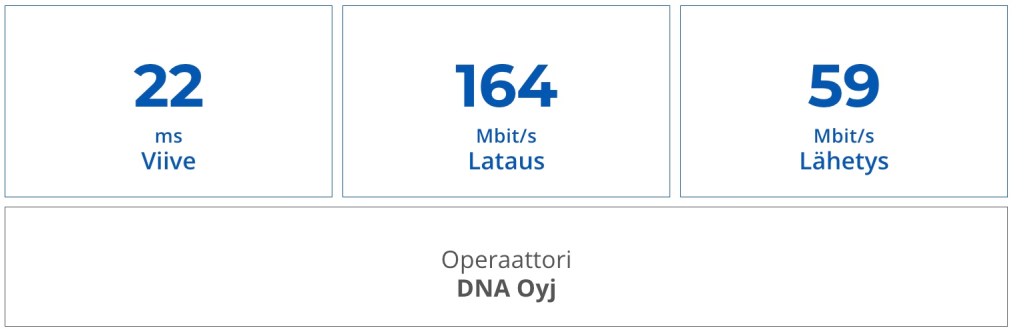
Telian ja DNA:n 5G-yhteyksien (NSA) osalta vaihtelu on vähäisempää. Tokikaan läheskään Elisan nopeuksia en näissä verkoissa saavuta (oletettavasti siksi, etteivät ole tuoneet valokuitua mastolle saakka).
Erot ovat kuitenkin merkittävät ja etenkin Telian yhteyksissä minua harmittaa latenssin heiluminen. Telia häviää useaan otteeseen jopa Starlinkille latenssissa.
En heiluntaan ole löytänyt mitään erityistä patternia. Yllä näkyvät otokset ovat saman päivän sisällä, parin tunnin erolla otettuja. Oletan tämän liittyvän iäkkääseen rautaan Telian mastossa.
DNA 5G
Ilmeisesti kuormitus on verrattain tasaista DNA:lla normaalikäyttöaikaan (arkisin sekä viikonloppuna). Aamuyön mittauksissa olen päässyt jatkuvasti yli 300 Mbps downstreamiin, joten DNA:nkin osalta hidastava tekijä on ylimyyty kaista. Kuormitus näyttää vaikuttavan DNA:lla myös latenssiin. Ainoana yhteyksistäni DNA hukkaa paketteja miltei jatkuvasti.
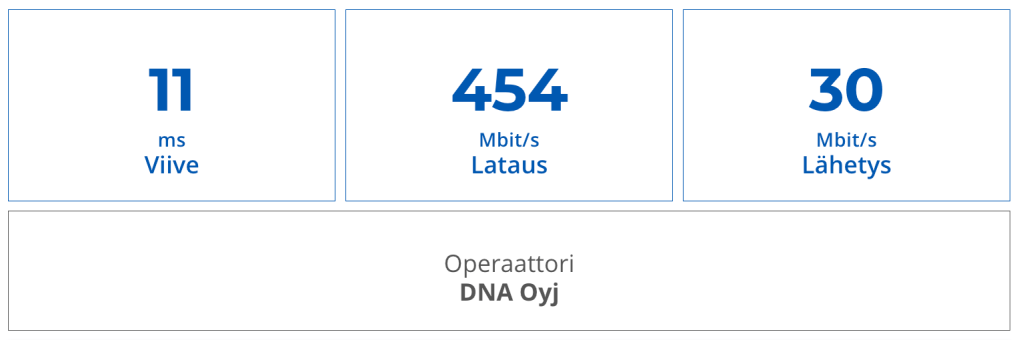
Kaikkein pienimmät latenssit olen mitannut DNA:n 5G:stä (10 ms). Ja suurimman kaistanleveyden (bandwidth) Elisan 5G:n kautta, se oli 644 Mbps jota voi pitää RAN-yhteydelle jo varsin kiitettävänä.
Latenssi kiusaa
Hämmästyttävästi Telian 5G häviää latenssissa usein jopa Starlinkille, vaikka satelliittiyhteyksien akilleen kantapäänä pidetään viivettä. Esimerkiksi mittaukset käyttämiini nimipalveluihin (Googlen sekä CloudFlaren). Ensimmäinen alla olevista tuloksista on latenssi, seuraava packet loss ja viimeinen jitter.
Mittaan nimipalveluiden lisäksi Microsoftin yhteyspistettä sekä Teams-linkkiä. Nämä kolme yhdessä antavat työssä käytettävästä latenssista toimivimmat mittapisteet (joiden pohjalta SD-WAN viritykseni päättää, mihin putkeen minun yhteyteni reitittää).
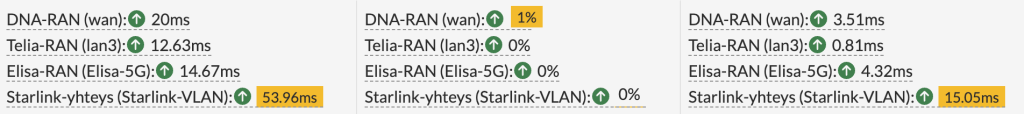
Teamsin jne. suhteen Telia hakkaa, joskin hikisesti, Starlinkin latenssissa. Ja toki täytyy muistaa, että Telialla yhteyden laatu seilaa jatkuvasti (lantenssin osalta). Tässä sunnuntai-iltapäivän otos latenssista Teams-linkkiin:
Juuri tässä hetkellä Telia on selvästi nopein latenssin suhteen. DNA pitää pintansa ja pudottelee paketteja ja vetää RAN-yhteyksistä selvästi suurinta latenssia. Tässä näkee Starlinkin heikkouden latenssin suhteen. Toisaalta Telia saattaa parin seuraavan tunnin sisällä romahtaa latenssin mukaan heikoimmaksi.
Minuahan tuo ei sinänsä erityisesti kiusaa. Automatiikka työntää Teams- ja RDP-yhteyteni pienimmän latenssin omaavaan yhteysputkeen. Ja toisaalta download-liikenne taas kolisee kaistanleveyden mukaan parhaaseen yhteyteen.
Fortin SD-WANin etuna on se, että liikennesääntöjen tekeminen on suorastaan naurettavan helppoa. Niin laitekohtaiset (esim. että työpäivän aikaan minun työkoneeni saa parhaasta liittymästä kaiken kaistan käyttöönsä yksin) kuin sovelluskohtaiset (Teams-liikenne ohjataan pienimmän latenssin yhteyteen).
Tämä lyhyt kirjoitelmani on suoraa jatkoa blogahdukseeni, jossa pohdiskelin omien kokemusteni pohjalta haavoittumatonta, eli aina varmatoimista datayhteyttä jokaiselle.
Perinteisestihän olemme vain ostaneet internet-yhteyden parhaaksi kokemaltamme toimittajalta. Ja luottaneet sitten siihen, että tietoliikenneoperaattori hoitaa hommansa. Normaalille kotikäyttäjälle tämä onkin pitkälti toimiva strategia. Etenkin mikäli hän on onnellisessa asemassa ja yhteys toimitetaan valokuitua siirtomediana käyttäen.
Mutta entäpä me onnettomat, jotka emme valokuitua saa edes rahalla? Ja joilla 5G-verkko ei kummoisia nopeuksia saati sitten redundanssia tarjoa. Edellisessä blogahduksessani esitin näkemykseni siitä, että yhteydet tulee monentaa siten, ettei olla koskaan yhden kortin varassa. Tämä on yhäkin vakaumukseni. Mielessäni edes hyvän, luotettavan operaattorin valokuituyhteys ei ole riittävän luotettava nk. vakavaan käyttöön. Yrityksen päättäjänä en missään tapauksessa jättäisi tietoliikenneyhteyksiä yhden särkyvän komponentin varaan. Eikä kaltaiseni pääsääntöisesti kotoa käsin tietotyötä tekevän myöskään kannata olla varautumatta katkoon. Sen kun nykyään tekee alle 100 euron hardiksella ja edullisimmillaan RAN-pohjainen (se radioverkko, Radio Access Network) varayhteys kustantaa jopa alle kympin kuussa.
No, mutta. Nyt hän minä olen taas harhautunut saarnaamaan samasta, josta jo pitkän blogahduksen kirjoittelin aiemmin. En halua puuduttaa teitä tautofonialla. Jatketaan siis itse aiheeseen. Eli mitä jos se radioverkkoyhteys ei olekaan “helppo nakki”. Ostit operaattorilta yhteyden ja heidän mainostamansa hienon 5G-reitittimen Wifi7:llä sun muilla herkuilla. Ja suurien odotusten jälkeen bitti tahmaa. Niissä Teams-kokouksissa, joissa useilla osallistujilla on kamerat päällä kuvat pätkivät. Netflix ei suostu edes Full-HD -tasolle, jostain 4K-kuvasta puhumattakaan.
Aivan ensimmäisenä ehdottaisin vaihtoa. Siis operaattorin vaihdosta. Ääriharvoin “vaikeilla alueilla” usean operaattorin verkko osuu yhtä hyväksi kohdallasi. Kuten tiedät, Suomessa on kolme radioverkkoa – huolimatta siitä, että myyjiä löytyy enemmän (nämä ovat nk. virtuaalioperaattoreita, jotka ostavat verkkokapasiteetin joltain noista kolmesta). Aloita siis verkkoyhteyksiesi remontti sillä, että testaat kaikkien kolmen operaattoreiden verkot – Telia, Elisa ja DNA. Jos et ole yritysasiakas, tuskin saat testiliittymää ilman sitoumusta. Ratkaisu on prepaid – et kummoista datamäärää tai pitkää testiaikaa tarvitse.
Usein huomaat, että yksi näistä kolmesta tarjoaa absoluuttisesti parhaan yhteyden. Varmista, että mittaus on luotettava. Käytä samaa 5G-reititintä. Ja huomioi se, että operaattoreiden tukiasemat, “mastot”, ovat eri suunnilla. Siksi mittaaminen kotona tai mökillä sisällä ei ole kovinkaan hyvä idea. Jos asetat testipisteesi keittiön pöydän ääreen, tietenkin ikkunasta eteenpäin sijoittuva masto performoi parhaimmin. Ja taas aivan talon toiselta suunnalta löytyvä masto antaa heikoimman signaalin (toki voi olla, että sitä operoi se alueesi paras operaattori ja siksi nopeudet ovat parhaat – mutta mittauksesi ei ole luotettava).
Itse tekisin mittauksen ulkona, siten ettei mistään ilmansuunnasta ole merkittävää blokkia (esim. aivan seinän vierellä). Vähän jatkojohtoa vain. Kolmen operaattorin nopeudet mittaa vartissa, eli mistään valtavasta työstä ei ole kysymys. Traficomin mainio Bittimittari on riittävä työkalu suuntaa antavan mittauksen toteuttamiseen.
Kun olet löytänyt sen parhaan kandidaatin – ja mikäli arvostat robustia yhteyttä kuten minä, olet liputtanut itsellesi myös sen hyvän kakkosen varayhteydeksi (HUOM! Muista, että tietyillä alueilla DNA ja Telia jakavat infrastruktuuria – valitse siis Elisa varayhteydeksi mikäli primäärivalintasi osuu jompaan kumpaan noista), on aika siirtyä suunnittelemaan yhteyden virittämistä.
Tässä hyvänä apuna on loistava CellMapper-palvelu. Kas kun operaattorit härkäpäisesti kieltäytyvät antamasta mastojensa koordinaatteja. “Turvallisuussyistä”. Yeah, right. Matkapuhelinmastoahan ei tihutyötä suunnitteleva löydä. Ne kun eivät ole mitenkään korkeita ja näkyviä. No, koskapa teleoperaattoreiden toimissa olisi liiemmin järkeä ollutkaan. Yhtäkaikki, sinun täytyy saada tietoosi se, missä parhaan operaattorin paras masto suunnilleen sijaitsee. Voidaksesi suunnata ja virittää yhteyden parhaalle tolalle.
Olen itse saanut myös aivan riittävän hyvän tulokset klassisella jalkatyöllä. Olen siis siirtänyt 5G-reititintä kohteissa eri ilmansuuntiin antavien ikkunoiden luo ja tehnyt mittaukset jokaisessa sijainnissa. Tyypillisesti yhteysnopeus oikeaan suuntaan antavan ikkunan luona on moninkertainen verrattuna talon toisella puolen sijaitsevan ikkunan luona tehtyyn mittaukseen.
Kun tiedät lokaatiosi parhaan operaattorin ja sinulla on suunnilleen käsitys siitä, missä masto sijaitsee, on aika arvioida yhteystapaa eli millaista hardista tarvitset. Oletetaanpa, että signaali on erittäin vahva oikeaan suuntaan antavan ikkunan luona ja yhteysnopeudet riittävän sinun tarpeisiisi. Silloinhan se oli siinä. Sijoitat sisäkäyttöön tarkoitetun 5G-reitittimen näppärälle paikalle ikkunan lähistölle ja nautit riittävästä internet-yhteyksien nopeudesta. Muista vielä, että 5G-purkkisi ikä on merkittävä yhteysnopeuksiin vaikuttava tekijä. Ne kun ovat parantuneet viimeisen 5 vuoden aikana huomattavasti. Samoin huomioi, että suuntaava ulkomodeemi saattaisi hyvinkin nostaa vielä nopeuksia entisestään (toki riippuen sisämodeemin signaalin vahvuudesta, jos masto näkyy ikkunasta ei ulkomodeemille liene tarvetta).
Ehkäpä teet valitsemasi varayhteyden kanssa samat testaukset (kas kun toisen operaattorin sinua parhaimmin palveleva masto ei välttämättä ole yhtään samalla suunnalla kuin pääyhteytesi) ja asetat reitittimen hoitamaan yhteyksien kuormantasausta ja siirtämään katkoksien aikana liikenteen toimivan operaattorin yhteyksiin.
Mutta mitäpä sitten, jos sisäkäyttöön tarkoitetun 5G-reitittimen tarjoama nopeus ei tyydytä vaativaa makuasi? No, karkeasti ottaen vaihtoehtoja on kaksi: kytket 5G-reitittimeesi ulkoisen antennin tai ostat ulkokäyttöön suunnitellun reitittimen.
Vahvasti suuntaavalla ulkoantennilla pääset parhaaseen lopputulokseen – jos olet valmis kärvistelemään suuntailutyöt ja vetämään neljät antennikaapelit reitittimeltä antennille. Helpompi ja kieltämättä erittäin lähelle samoja nopeuksia pääsee oikein suunnatulla laadukkaalla ulkomodeemilla. Ulkomodeemien etuna on mobiilisovellus, jolla täysi amatöörikin saa suuntauksen tehtyä parissa minuutissa optimaaliseen suuntaan. Ulkoantennin kanssa olet sen sisäreitittimesi tarjoamien työkalujen varassa (eli käsipelillä menee).
Suuntaava antenni täytyy sitten lisäksi yleensä saada riittävän korkealle. Äkkisältään mieleen tulee antenniurakoitsija. Tässä varoituksen sana: oman kokemukseni mukaan telkkuantenneja sun muuta virittelevillä toimijoilla ei ole minkäänlaista käsitystä tietoliikenneyhteksien perusteistakaan. Sinänsä hämmästyttävää, sillä kysehän ei lopulta ole lainkaan vaikeasta asiasta. Selvität missä masto sijaitsee ja suuntaat harava-antennin tismalleen sitä kohti.
No, ellei sijaintisi ole jossain saaressa tai erityisen hankalassa paikassa (esim. isojen kukkuloiden välissä katveessa), ulkomodeemi riittää omien kokemusteni mukaan kaikkeen. Vaikka sisällä ei 5G-reititin näkisikään verkkoa, ulkomodeemi todennäköisesti kykenee 5G-yhteyden muodostamaan. Vahvasti suuntaava harava-antenni nostettuna riittävälle korkeudelle on sitten se “the ultimate solution” erittäin vaikeaan paikkaan. Näissä itse miettisin aina, että miksi en sitten siirtyisi Starlinkkiin. Kombo jossa Starlink tuo riittävän kaistan ja 4G-yhteys varmistaa katkoksettoman yhteyden ja palvelee latenssiherkkiin yhteyksiin on jo varsin kelvollinen nettiviritys aidosti sivistyksestä kaukana olevaan kohteeseen.
Vielä pari laitesuositusta (en tee mitään affeliate-hommia, joten näissä ei omaa intressiä ole mukana):
Parhaana pitämäni 5G-reititin, Teltonika RUTX50. Se osaa mm. itse vaihtaa operaattorista toiseen (jos syötät 2 x SIM-kortin). Vaatii erillisen antennin hyviin yhteysnopeuksiin. Konffattavaa on paljon ja vaatii melkoisesti ymmärrystä aihealueesta. Asennuksesta tulee siis merkittävästi esim. TP-Linkiä isompi savotta.
Ja kuormantasauksen toteutat – ellet halua täysiveriseen palomuuriin investoida – vaikkapa TP-Linkin VPN-reitittimillä todella helposti. Toimivat hämmentävän nopeasti ja varmatoimisesti. Erääseen pienyritykseen asensin kolmisen vuotta sitten moisen eikä yhtään häiriötä ole vielä (kop-kop, puuta) tullut ja potkii gigaisia linkkejä aivan mainiosti. Esimerkiksi TP-Link ER7206 toimii hyvin (käytin vanhempaa versiota viittaamassani keississä) – ja tukee NELJÄÄ internet-yhteyttä (“WAN”).
Lisäksi täytyy nostaa esille Cudy R700. Aivan käsittämätön vempele! Muutaman kympin hinnalla löytyy laite, joka pystyy jakamaan kuormaa useille gigabitinkin nettiliittymille. Siisti webbi-GUI ja melkoisesti ominaisuuksia. Mm. failover helppo toteuttaa. Käytin moista eräässä toimistohotellissa toteuttamaan NATtauksen, DHCP-palvelut sekä siirtämään pääyhteyden katketessa liikenteen RAN-varayhteydelle. Ainakin on hinta-laatu -suhde kohdillaan tuossa.
The credit for this blog post goes to a friend of mine. In the middle of an access-management hardening exercise, he sent me into a state of pure networking euphoria with an inspiring LinkedIn chat.
Niklas brought up an old LinkedIn post of mine in which I commented about the internet connectivity setup at my remote office. You see, I spend my days in a sparsely populated area, and the internet is not only the most essential enabler of my work but also a vital connection to the outside world for many of my hobbies and interests. Consequently, I am not easily satisfied with the network capacity available to me.
Especially since you cannot get a proper connection out here in the back of beyond, no matter how much you are willing to pay.
First and foremost, I want to highlight the Swiss Army knife of connectivity in remote locations: Starlink. It is an absolutely killer solution for challenging connectivity conditions.
Starlink only requires a sufficiently unobstructed view of the sky—a factory’s flat roof is an excellent location. Finding a suitable installation site in a city may be more difficult unless you happen to live on the top floor of an apartment building. On an island, at the bottom of a remote peninsula or in the backwoods of Lohja, however, Starlink is practically guaranteed to provide decent bandwidth. RAN connections (Radio Access Networks, better known to us as 4G and 5G) can suffer from extremely poor coverage in places like these.
You may need to clear away a few obstructing trees or mount the dish on top of a proper pole, but download speeds of around 300 Mbps are achievable anywhere in Finland. The only significant drawback is the relatively high latency.
For ordinary use, like web browsing, Teams meetings, streaming and email, it is hardly noticeable. Latency is poison for gaming, however, and it may also become irritating when working through RDP or SSH if the destination is far enough away—for example, on another continent.
My own problem is one annoyingly dynamic pine tree. It has grown enough (over 1 m!) since the installation that my connection now experiences a three-to-six-second packet loss time roughly once every five minutes. Looks like I need to raise the Starlink pole on the roof by another metre. Apparently, getting rid of the tree is not an option, as the “the headmaster” has threatened to make me sleep in the garage.
But What About Reliability?
When there is no perfect option, you have to make do with the least imperfect solutions available. The problems usually come from two directions.
First, the performance of the available connections does not meet demanding requirements, so you have to settle for whatever is available. That said, Starlink provides a level of connectivity that is perfectly sufficient for professional use, even deep in the countryside.
The second problem is trickier: connection stability does not match that of high-quality fibre. On the other hand, for someone working entirely remotely, I do not believe even a consumer fibre connection provides sufficient resilience on its own. Consumer connections are certainly not guaranteed to work continuously, and their SLAs are what they are. I have witnessed routing outages lasting more than 24 hours with several different operators.
Redundancy is relatively easy to arrange, however: use connections from multiple operators. Alongside a fibre connection, you could add even a moderately performing 4G or 5G connection. The more operators you use, the less likely it becomes that all their networks will fail simultaneously.
Finland has three nationwide mobile network operators: Telia, Elisa and DNA. In rural areas, it is extremely rare for several operators to provide sufficiently strong coverage at the same location. A prepaid 5G subscription is a good and inexpensive way to test an operator’s actual performance in your area.
My own solution is to use connections from all three mobile network operators with Starlink’s cheapest plan providing additional redundancy.
One of the mobile connections can theoretically provide excellent bandwidth. Its maximum speed has exceeded 500 Mbps in the early hours of a public-holiday morning. Unfortunately, the capacity of that mobile broadband has been heavily oversold, so during the day the available bandwidth fluctuates almost unbelievably.
The base station is also so far away that I had to use a highly directional, high-gain antenna. The other two operators provide considerably less bandwidth but also much less variation in speed. Their base stations are also close enough that an outdoor modem and careful alignment were sufficient.
This naturally costs money, but for a system that is critical to my business, the overall solution is relatively inexpensive. Starlink costs €35 per month, while the primary mobile connection costs €26.95 per month. I picked up the two backup connections through special offers. In an area with poor radio coverage there is little point paying for anything faster than 100 Mbps—because even that speed will rarely materialise.
In total, my connections cost less than €65 per month, excluding VAT. This setup has now delivered more than nine months of completely uninterrupted data connectivity. Very few enterprise-grade connections can match that.
My thinking has changed: I no longer consider a connection that relies on a single operator to be genuinely uninterrupted or resilient. It makes no difference whether you have fibre delivered through two physically separate routes, supplemented by a separate mobile backup connection. The operator still has to perform maintenance or may simply botch its routing.
The only way to achieve genuinely reliable connectivity is to distribute it across the networks of multiple operators. Modern SD-WAN technologies have made this ridiculously easy.
So, What About Bandwidth?
When several connections are used in parallel, the practical options are connection bonding and load balancing. These are two completely different ways of utilising multiple connections.
When I moved out here to the back of beyond, I initially had to bond several connections because none of the mobile operators could provide even respectable speeds with equipment installed indoors—and Starlink was not yet available. Maximum speeds were around 70 Mbps.
Bonding is often referred to as bandwidth aggregation. In plain language, this means combining the capacity of several separate connections into one larger connection. In the best-case scenario, the bandwidth available between locations X and Y will be roughly equal to the combined capacity of the individual connections.
For example, if you have connections providing 100 Mbps, 50 Mbps and 40 Mbps, you can combine them and potentially achieve close to 190 Mbps of bandwidth for a single data transfer.
Technically, the mechanism works by establishing a connection from the source to the destination through each available path. At the destination, there is a physical or virtual endpoint behind a fast internet connection. The VPN tunnels established between these points are combined (“bonded”) into a single logical connection.
For migrations and the replication of large volumes of data, this may be the only workable option if the capacity of each individual connection is too limited.
The challenge with combining tunnels is the additional latency it introduces. My aggregation point was initially hosted in Azure. We MCT’s (Microsoft Certified Trainers) receive complimentary Azure credits. However, I found myself in a situation where even a direct Starlink connection provided lower latency. Moving the aggregation point to a Finnish data centre improved the result.
In practice, bandwidth aggregation (aka bonding) is not the best solution for ordinary remote-office use. It is useful for operations that require substantial bandwidth, such as cloud migrations. Unfortunately, you have to decide at the application level which traffic should be routed through the bonded group of VPN tunnels. Teams traffic and ordinary web browsing, for example, are usually better routed elsewhere because sending them through the bonded connection may degrade the user experience. Eventually, the firewall’s routing rules become quite complicated.
Bandwidth bonding is also problematic when the underlying connections experience brief “blips.” It generally takes several seconds for the tunnels and routing to recover from an interruption. With poor-quality connections—the eternal curse of living in the woods—this can cause significant challenges.
If you nevertheless want to combine connections and achieve top-tier download speeds through aggregated bandwidth, consider a purpose-built commercial solution. Mushroom Networks and Peplink, for example, offer extremely easy-to-deploy mobile connection bonding solutions. Having tested both, I can recommend them. You really cannot go wrong. Naturally, a high-quality firewall such as a FortiGate or Palo Alto can also bond multiple WAN connections.
I have personally moved to load balancing. My firewall distributes traffic across four connections according to the following rules:
Traffic from Teams and RDP sessions used by my wife and me—as we both work from here in the countryside—is always routed through the SD-WAN link with the lowest latency to the Teams service. PROVIDED that the link has no packet loss whatsoever and offers more than 70 Mbps of available download capacity and more than 20 Mbps of upload capacity. If those conditions are not met, the traffic is moved to the connection with the second-lowest latency.
Web-browsing traffic is routed through the other SD-WAN members. This leaves the optimal amount of capacity on the lowest-latency connection for Teams and RDP traffic.
Secondary traffic—we have more than 40 IoT devices, eight continuously reporting surveillance cameras, backup traffic and all sorts of other miscellaneous junk—is always routed through the weakest connection.
After 5 p.m., gaming traffic is routed through the connection with the lowest latency.
In principle, the difference between bonding and load balancing is relatively insignificant in a multi-user environment. If you have two connections, each providing approximately 100 Mbps, shared by ten employees, it generally makes little difference to the users whether the router or firewall distributes their traffic between the two connections through load balancing or combines the connections into a single logical pipe.
Bonding becomes advantageous when an individual user or data transfer requires more capacity than a single connection can provide but is prepared to compromise on latency and resilience in return.
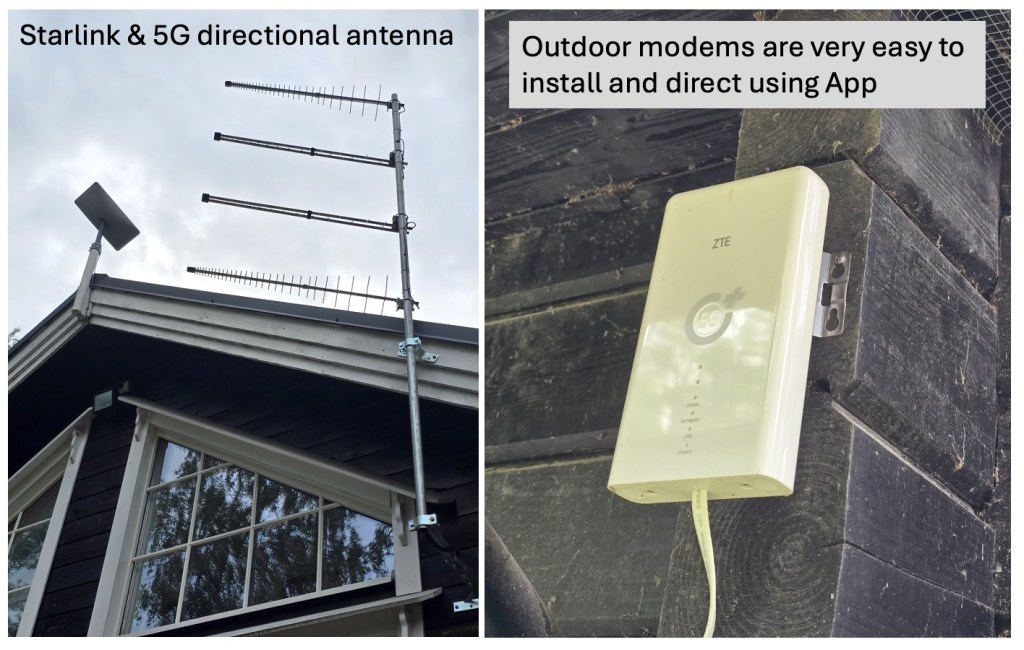
Two pictures from my setup. The first one contains Starlink antenna and then directional, high-gain 5G antenna. Next one is outdoor 5G modem – very easy to install and orient to right direction (easy App, takes just few minutes).
Tästä blogahduksesta kiitos kuuluu ystävälleni. Hän sai minut suorastaan tietoliikennehurmokseen kesken väsyttävän pääsynhallinnan koventamisen inspiroivalla Linkkari-chattisessiolla.
Niklas nosti esiin vanhan linkkarikirjoitukseni, jossa märisin etäkonttorini tietoliikennesetupista. Joo-o, kun päiväni kuluvat haja-asutusalueella ja internet edustaa paitsi kaikkein välttämättömintä työn mahdollistajaa myös useiden harrastusteni ja mieltymysteni kannalta olennaista yhteyttä ulkomaailmaan, en kovin helposti ole täysin tyytyväinen käytössä olevaan tietoliikennekapasiteettiin.
Etenkin kun tänne internetin selän taakse ei rahallakaan saa kunnon yhteyksiä. GlobalConnect kävi viime vuonna myymässä valokuituliittymän, mutta sen jälkeen heistä ei olekaan kuulunut mitään. Tämä on ollut yksi hämmästyttävimmistä asiakaspalvelukokemuksistani: ensin myyntiparivaljakko kiertää ovelta ovelle myymässä – mietipä asiakashankinnan kustannusta! – ja sitten asiakkaalle ei viestitä yhtään mitään. Vastauksiakin kyselyihin sai tivata monta kertaa: ”Toistaiseksi alueellenne ei ole tehty rakentamispäätöstä, eikä meillä tällä hetkellä ole antaa lisätietoja aikataulusta.”
Heti ensimmäisenä haluan nostaa esiin periferian datayhteyksien linkkuveitsen eli Starlinkin. Se on aivan killeri, ratkaisu haastaviin yhteysolosuhteisiin.
Starlink tarvitsee vain riittävän esteettömän näkymän taivaalle – tehtaan tasakatto on tähän mitä mainioin paikka. Kaupungissa sopivan asennuspaikan löytäminen voi tuottaa haasteita, ellet asu kerrostalon ylimmässä kerroksessa. Saaressa, niemennotkossa tai Lohjan peräkylässä Starlink on kuitenkin sikäli takuuvarma, että kaistaa löytyy. RAN-yhteydet (Radio Access Network) eli tutut 4G- ja 5G-verkkomme voivat tällaisissa paikoissa kärsiä hyvinkin heikosta kuuluvuudesta.
Ehkä jokunen puu täytyy raivata varjostamasta – tai lautanen asentaa kunnon seipäännokkaan – mutta noin 300 Mbps latausnopeuksiin pääsee käytännössä kaikkialla Suomessa. Ainoa merkittävä miinus on kohtalaisen suuri latenssi. Tavanomaista käyttöä, kuten verkkoselailua, Teams-istuntoja, suoratoistoa tai sähköpostittelua, se ei juuri haittaa. Pelaamisessa latenssi on kuitenkin myrkkyä, ja päätetyöskentelyssä RDP tai SSH kautta se saattaa alkaa harmittaa, mikäli kohde sijaitsee riittävän kaukana – esimerkiksi toisella mantereella.
Itselläni ongelmana on yksi harmillisen dynaaminen mänty. Se on kasvanut asennuksen jälkeen sen verran, että yhteyteeni tulee nyt noin kerran viidessä minuutissa 3–6 sekunnin katkos. Pitäisi taas käydä nostamassa katolla olevaa Starlink-tolppaa metrillä. Puusta ei kuulemma saa luopua, sillä pääjohtaja uhkasi autotallimajoituksella.
Mutta entäpä toimintavarmuus?
Kun täydellistä vaihtoehtoa ei ole, täytyy pyrkiä pärjäämään välttävillä ratkaisuilla. Ikävyydet tulevat usein kahdesta suunnasta.
Ensinnäkään yhteyksien suorituskyky ei täytä vaativia kriteereitä, joten joudutaan tyytymään siihen, mitä on saatavilla. Tässä on toki todettava, että Starlink tarjoaa työkäyttöön täysin riittävän yhteystason hyvinkin syvällä böndellä.
Toinen ongelma on kimurantimpi: yhteyksien vakaus ei vastaa laadukasta valokuitua. Toisaalta puhtaasti etänä työskentelevälle kuluttajavalokuidunkaan toimintavarmuus ei mielestäni riitä yksin. Kuluttajayhteydet eivät todellakaan ole aina ja jatkuvasti toimivia, ja niiden SLA ovat mitä ovat. Olen todistanut useammankin operaattorin yli vuorokauden kestäneitä reitityskatkoja.
Redundanssi on kuitenkin suhteellisen helppo järjestää: ota käyttöön usean operaattorin yhteydet. Valokuituyhteyden rinnalle voi hankkia vaikka vain kohtalaisesti kuuluvan 4G- tai 5G-yhteyden. Mitä useamman operaattorin yhteyksiä käytät, sitä epätodennäköisempää on, että niiden kaikkien verkot pätkivät samanaikaisesti.
Tähän liittyy kuitenkin pieni varoituksen sana: DNA ja Telia käyttävät paikoitellen samaa yhteisverkkoa. Niitä ei siis kannata käyttää toistensa varayhteyksinä alueella, jolla ne operoivat samaa mobiiliverkkoa.
Suomessa on kolme valtakunnallista mobiiliverkko-operaattoria: Telia, Elisa ja DNA. Maaseudulla on erittäin harvinaista, että useamman operaattorin verkko yltää samaan sijaintiin riittävän vahvana. Prepaid-5G-liittymä on hyvä ja edullinen tapa testata operaattorin todellinen nopeus omalla alueella. Operaattoreiden sivustojen tarjoamat kartat ovat parhaimmillaankin vain suuntaa-antavia.
Oma ratkaisuni on käyttää kaikkien kolmen mobiiliverkko-operaattorin yhteyksiä ja Starlinkin edullisinta versiota lisävarmistuksena.
Yksi mobiiliyhteyksistä tukeutuu melko uuteen tukiasemaan ja tarjoaa teoriassa erittäinkin hyvän kaistan. Maksiminopeus on noussut juhlapyhän aamuyönä yli 500 Mbps. Tukiaseman kapasiteetti on kuitenkin ikävä kyllä ylimyyty moneen kertaan, joten päivisin kaistanleveys vaihtelee aivan käsittämättömästi.
Tukiasema sijaitsee lisäksi niin kaukana, että jouduin käyttämään voimakkaasti suuntaavaa ja vahvistavaa antennia. Kaksi muuta operaattoria tarjoavat selvästi heikomman kaistan mutta samalla vähemmän vaihtelua nopeuksissa. Niiden tukiasemat ovat myös sen verran lähellä, että ulkomodeemi ja hyvä suuntaus riittivät.
Kuluja toki syntyy, mutta liiketoiminnan kannalta kriittiseksi järjestelmäksi kokonaisuus on verrattain edullinen. Starlink maksaa 35 euroa kuukaudessa ja pääasiallinen mobiiliyhteys 26,95 euroa kuukaudessa. Kaksi varayhteyttä olen keräillyt tarjouslaarista. Niin kutsuttu tablettinetti on yleensä edullisin vaihtoehto, eikä heikon radioverkon alueella kannata maksaa yli 100 Mbps yhteydestä – sekään nopeus kun ei useimmiten toteudu.
Yhteyteni maksavat yhteensä alle 65 euroa kuukaudessa ilman arvonlisäveroa. Tällä kokonaisuudella on nyt kellotettu reilut yhdeksän kuukautta täysin katkeamatonta datayhteyttä. Harva yritystason datayhteys yltää samaan. Ainakin platina-SLA varustettu Telian Datanet on pätkäissyt asiakkaillani samassa ajassa, samoin kuin Elisan hieno, kahta fyysistä reittiä pitkin toteutettu datayhteys.
Oma ajatteluni on muuttunut siten, etten enää pidä yhden operaattorin varassa olevaa yhteyttä aidosti katkeamattomana tai haavoittumattomana. On aivan sama, vaikka käytössä olisi kahta fyysistä reittiä pitkin tuotu kuitu ja sen lisäksi erillinen mobiilivarmennus. Operaattori joutuu pitämään huoltoikkunoita – tai ryssii reitityksensä. Aidosti luotettavan yhteyden saa vain hajauttamalla sen usean operaattorin verkkoihin. Nykyiset SD-WAN -tekniikat ovat tehneet tästä naurettavan helppoa.
Kuinkas sitten kaistan kanssa?
Kun useita yhteyksiä käytetään rinnakkain, vaihtoehtoina ovat käytännössä yhteyksien bondaus tai kuormantasaus. Nämä ovat kaksi täysin erilaista tapaa hyödyntää useita yhteyksiä.
Kun muutin tänne Jumalan selän taakse, jouduin aluksi bondaamaan yhteyksiä, koska en saanut sisätiloihin sijoitetuilla laitteilla yhdeltäkään mobiilioperaattorilta edes säällisiä nopeuksia (eikä Starlink ollut vielä saatavilla). Maksimit olivat noin 70 Mbps luokkaa.
Bondauksesta käytetään usein termiä bandwidth aggregation eli kaistan yhdistäminen. Kansankielellä se tarkoittaa sitä, että useiden erillisten yhteyksien kapasiteetti yhdistetään yhdeksi suuremmaksi kokonaisuudeksi. Näin paikasta X paikkaan Y voidaan saada kaistaa parhaimmillaan suunnilleen yksittäisten yhteyksien yhteenlasketun kapasiteetin verran.
Jos käytössäsi on esimerkiksi 100 Mbps, 50 Mbps ja 40 Mbps yhteydet, voit yhdistää ne ja saavuttaa tiedonsiirrossa parhaimmillaan lähes 190 Mbps kaistanleveyden.
Teknisesti mekanismi toimii siten, että lähtöpäästä muodostetaan yhteys kutakin käytettävissä olevaa väylää pitkin kohdepäähän. Kohdepäässä on fyysinen tai virtuaalinen päätelaite nopean yhteyden takana. Näiden pisteiden välille muodostetut VPN-tunnelit yhdistetään eli bondataan yhdeksi loogiseksi yhteydeksi.
Esimerkiksi migraatioissa ja suurten tietomäärien replikoinnissa tämä voi olla ainoa käyttökelpoinen vaihtoehto, jos yksittäiset yhteydet ovat kapasiteetiltaan liian vaatimattomia.
Tunnelien yhdistämisen haasteena on siitä aiheutuva lisäviive. Minulla yhdistämispiste sijaitsi aluksi Azuressa – MCT kun saavat ilmaista Azure-kulutusta. Päädyin kuitenkin tilanteeseen, jossa jopa suoraan käytetty Starlink-yhteys tarjosi huomattavasti pienemmän latenssin. Kun siirsin kokoomapisteen suomalaiseen konesaliin, tulos parani.
Käytännössä bandwidth aggregation eli bondaus ei lopulta ole paras ratkaisu tavalliseen etäkonttorikäyttöön. Se on hyödyllinen suurta kaistanleveyttä vaativissa operaatioissa, kuten pilvimigraatioissa. Ikävä kyllä siinä täytyy sovellustasolla miettiä, millaista liikennettä bondatussa VPN-tunneliyhdistelmässä kannattaa ajaa. Esimerkiksi Teams-liikennettä tai tavallista verkkoselailua ei yleensä ole järkevää reitittää sen kautta, sillä käyttökokemus voi heikentyä.
Lopulta palomuurin reitityssäännöstöstä tulee varsin monimutkainen – ellet sitten osta jotain upeita automaatiokilkkeitä. Silloin tosin luovut osasta hallintaa ja maksat automaatiosta. Kaistan bondaus on ongelmallinen myös yhteyksien lyhyiden ”räpsyjen” kannalta. Kestää yleensä joitakin sekunteja, ennen kuin tunnelit ja reititys toipuvat katkoksesta. Heikkolaatuisten yhteyksien kohdalla – metsäasutuksen ainainen riesa – tämä voi aiheuttaa merkittäviä haasteita.
Jos kuitenkin tavoittelet yhteyksien niputtamista ja huipputason download-nopeuksia (yhdistettyjen kaistojen ansiosta), harkitse siihen tarkoitukseen suunniteltuja valmisratkaisuja. Esimerkiksi Mushroom Networks ja PEP Link tarjoavat erittäin helposti käyttöönotettavia mobiiliyhteyksien bondausratkaisuja. Molempia kokeilleena voin suositella – et voi epäonnistua. Toki laadukas muuri (esim. FortiGate tai Palo Alto) kykenee myös useiden WAN-yhteyksien bondaukseen.
Olen itse siirtynyt kuormantasaukseen. Palomuuri jakaa liikenteen neljälle yhteydelle seuraavan säännöstön mukaisesti:
Minun ja rouvan Teams- ja RDP-liikenne – kun molemmat teemme töitä täältä böndeltä – ohjataan aina sille SD-WAN-liittymälle, jolla on lyhin latenssi Teams-palveluun. EDELLYTTÄEN, ettei kyseisessä liittymässä esiinny lainkaan pakettihävikkiä ja että latausnopeutta on käytettävissä yli 70 Mbps sekä lähetysnopeutta yli 20 Mbps (jos ei, kääntää sitten latenssin kannalta 2. parhaalle yhteydelle).
Selausliikenne ohjataan muille SD-WAN-jäsenille. Näin Teams- ja RDP-liikenteelle jää optimaalinen kapasiteetti pienimmän latenssin yhteydellä.
Sekundäärinen liikenne (meillä on muun muassa yli 40 IoT-laitetta, 8 jatkuvasti raportoivaa valvontakameraa sekä varmuuskopiointiliikennettä ja kaikenlaista muuta “silsaa”) ohjataan aina heikoimman linjan kautta.
Kello 17 jälkeen peleihin liittyvä liikenne reititetään lyhimmän latenssin yhteydelle.
Periaatteessa bondauksen ja kuormantasauksen välinen ero on usean käyttäjän ympäristössä melko merkityksetön. Jos käytössä on kaksi yhteyttä, joista molemmat tarjoavat noin 100 Mbps nopeuden ja joita käyttää kymmenen työntekijää, käyttäjien kannalta ei yleensä ole suurta merkitystä sillä, jakaako reititin tai palomuuri liikenteen yhteyksille kuormaa tasaamalla vai yhdistetäänkö yhteydet yhdeksi loogiseksi putkeksi.
Bondaus on eduksi, mikäli yksittäinen käyttäjä tai tiedonsiirto tarvitsee enemmän kapasiteettia kuin yksi yhteys pystyy tarjoamaan, mutta on toisaalta valmis tinkimään latenssista ja haavoittumattomuudesta.
Pari kuvaa yhteyksistä – Starlink, 5G erillisellä, voimakkaasti suuntaavalla ulkoantennilla ja lopuksi äärihelppo vaihtoehto, ulkomodeemi 5G-yhteyksiin (laaja suuntauskiila ja helppo mobiili-Appi – suuntaus onnistuu parissa minuutissa).



 Cloud Coaching Club
